

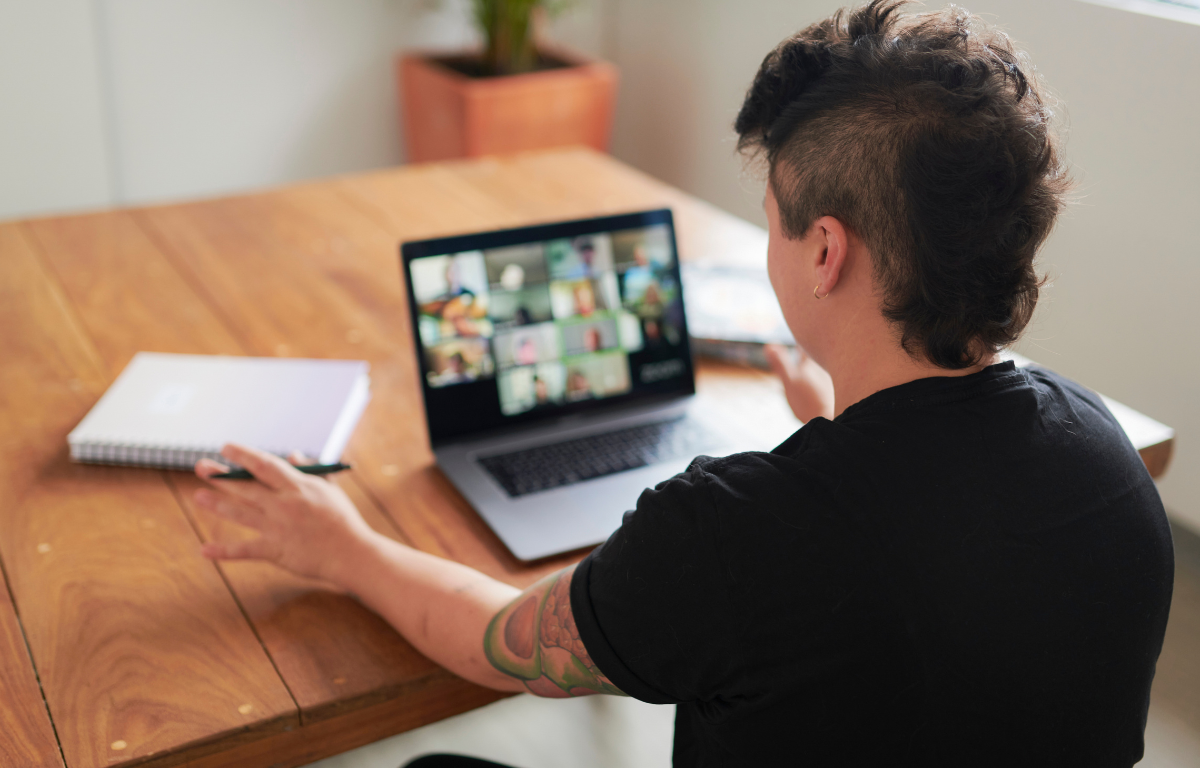


Telefoniniai sukčiai nuolat ieško naujų būdų pasiekti aukas, o pastaruoju metu jų taikiklyje vis dažniau atsiduria vaizdo skambučių platformos. Darius Povilaitis, „Telia“ kibernetinės saugos ekspertas, įspėja, kad netikėti skambučiai ar kvietimai prisijungti prie „Google Meet“, „Microsoft Teams“, „Zoom“ ar kitų platformų gali būti naudojami ne bendravimui, o finansiniam sukčiavimui.
D. Povilaitis pažymi, kad sukčiai išnaudoja žmonių pasitikėjimą gerai žinomomis technologijų platformomis. Dažniausiai jie apsimeta bankų, technologijų bendrovių, policijos ar kitų institucijų darbuotojais ir bando įtikinti žmogų prisijungti prie vaizdo skambučio neva sprendžiant skubią problemą.
„Nors tokios platformos kaip „Google Meet“, „Teams“ ar „Zoom“ pačios savaime yra saugios ir plačiai naudojamos darbui bei bendravimui, sukčiai jas pasitelkia kaip dar vieną komunikacijos kanalą. Žmonės dažnai būna labiau linkę pasitikėti asmeniu, kurį mato ekrane, todėl vaizdo skambutis gali suteikti apgavystei daugiau įtikinamumo nei įprastas telefono skambutis“, – sako D. Povilaitis.
Mėgina naujas strategijas
Pasak eksperto, sukčių bandymai persikelti į naujus kanalus sutampa su mažėjančiu tradicinių apsimestinių skambučių mastu. Pvz., nuo 2026 metų pradžios vien „Telia“ tinkle buvo užblokuota daugiau nei 8,2 mln. skambučių, kai sukčiai mėgino prisidengti lietuviškais telefono numeriais. Jei metų pradžioje tokių bandymų kas mėnesį buvo fiksuojama daugiau nei po 2 mln., rugpjūtį ir rugsėjį jų skaičius sumažėjo iki maždaug 60-70 tūkst.
„Kai kurios anksčiau plačiai naudotos sukčiavimo taktikos tampa mažiau veiksmingos, todėl nusikaltėliai ieško alternatyvų. Vaizdo skambučių platformos jiems leidžia sukurti didesnį patikimumo įspūdį, nes auka mato ne tik skambutį ar žinutę, bet ir tariamą institucijos atstovą ekrane. Dėl to gyventojams svarbu išlikti budriems ne tik gavus įtartiną telefono skambutį, bet ir sulaukus netikėto kvietimo į vaizdo susitikimą“, – sako D. Povilaitis.
Dažniausiai sukčiai naudojasi tuo, kad vaizdo skambučių platformose pakanka žinoti žmogaus el. pašto adresą arba telefono numerį. Šiuos duomenis jie gali surinkti iš socialinių tinklų, viešų šaltinių, nutekintų duomenų bazių ir tuomet siųsti susitikimų kvietimus ar inicijuoti skambučius.
OOOOOOOOOOOOOOOO
Apsimeta pareigūnais, naudoja žinomus logotipus
Vienas dažniausių scenarijų prasideda netikėtu skambučiu ar žinute, kurioje teigiama, kad vartotojo kompiuteryje aptiktas virusas, įsilaužta į elektroninį paštą ar banko sąskaitą. Neva problemai išspręsti žmogus raginamas prisijungti prie vaizdo susitikimo per atsiųstą nuorodą. Ji dažniausiai veda į autentiškai atrodantį „Google Meet“ ar kitos platformos pokalbį.
Prisijungus prie skambučio, sukčiai dažnai prašo įjungti ekrano bendrinimą, atidaryti įvairius sistemos langus ar vykdyti nurodytus veiksmus. Neretai jie rodo techninę informaciją, klaidų pranešimus ar sistemos žurnalus ir pateikia juos kaip tariamus viruso ar įsilaužimo įrodymus.
MMMMMMMMMMMMMMMMM
„Didžiausias pavojus kyla ne dėl pačios platformos, o dėl to, kad žmogus pradeda vykdyti sukčių nurodymus. Matydami jūsų ekraną, nusikaltėliai gali stebėti prisijungimo duomenis, vienkartinius banko kodus, asmeninę informaciją ar net įkalbėti įsidiegti nuotolinio valdymo programas“, – aiškina D. Povilaitis.
Pasak D. Povilaičio, sukčiai sąmoningai kuria streso ir skubos atmosferą, teigdami, kad aukos sąskaitoje vykdomos įtartinos operacijos, bandoma pasisavinti pinigus ar net pradėtas teisėsaugos tyrimas. Patikimumui sustiprinti jie gali naudoti oficialiai atrodančius logotipus, nuotraukas ar apsimesti pareigūnais.
„Jei pokalbio metu jus ragina veikti nedelsiant, gąsdina galimais nuostoliais ar prašo bankininkystės duomenų, tai yra aiškūs sukčiavimo požymiai. Tikros institucijos nei telefonu, nei vaizdo skambučiais neprašo atskleisti prisijungimo duomenų ar patvirtinimo kodų“, – pabrėžia D. Povilaitis.
OOOOOOOOOOOOOOOOOO
Ką daryti gavus įtartiną kvietimą?
Pasak D. Povilaičio, gyventojai turėtų itin atsargiai vertinti netikėtus skambučius per „Google Meet“, „Microsoft Teams“, „Zoom“ ar kitas vaizdo skambučių platformas, ypač jei juos inicijuoja nepažįstami asmenys. Klausimų turėtų sukelti ir kvietimai prisijungti prie susitikimo dėl tariamų saugumo problemų, prašymai bendrinti ekraną, įdiegti papildomas programas ar nuotolinio valdymo įrankius, tokius kaip „AnyDesk”, „TeamViewer”, „QuickSupport“ ir pan.
Taip pat svarbu niekam neatskleisti banko sąskaitų, mokėjimo kortelių duomenų ar vienkartinių patvirtinimo kodų. Jeigu jau prisijungėte prie susitikimo, tačiau nepateikėte jokių duomenų ir nebendrinote ekrano, rekomenduojama nedelsiant nutraukti pokalbį. Tuo metu asmenims, kurie bendrino ekraną, atskleidė prisijungimo duomenis ar atliko finansines operacijas pagal gautus nurodymus, reikėtų kuo greičiau pakeisti slaptažodžius, susisiekti su savo banku ir stebėti paskyrų veiklą.
MMMMMMMMMMMMMMMMM
Tokiais atvejais svarbu ne tik kritiškai vertinti gautus kvietimus, bet ir pasirūpinti papildoma apsauga. Pavyzdžiui, „Telia Safe“ gali perspėti apie sukčiavimo puslapius ar blokuoti kenkėjiškas nuorodas, jeigu po vaizdo skambučio vartotojas nukreipiamas į netikrą banko, el. pašto ar kitą prisijungimo svetainę.
„Net ir patyrusiems naudotojams kartais sunku iš pirmo žvilgsnio atskirti tikrą prisijungimo puslapį nuo sukčių klastotės. Todėl verta naudoti papildomas apsaugos priemones, kurios perspėja apie pavojingas nuorodas ir gali padėti išvengti skaudžių pasekmių“, – teigia D. Povilaitis.


Skaityti komentarus